



Ataque hacker paralisa sistemas do Tribunal de Justiça de Mato Grosso
Incidente expõe os riscos de vulnerabilidades em ambientes judiciais
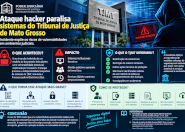
O Tribunal de Justiça de Mato Grosso (TJMT) sofreu, em setembro de 2026, um incidente de segurança que provocou a indisponibilidade temporária de sistemas institucionais, incluindo o Processo Judicial Eletrônico (PJe). Segundo informações preliminares divulgadas pela área de tecnologia do Tribunal, uma inserção indevida de um modelo de documento teria aberto uma vulnerabilidade estrutural posteriormente explorada por invasores.
Indisponibilidade como consequência do ataque
A interrupção afetou serviços digitais utilizados pelo Judiciário e levou à adoção de medidas de contingência para atendimento das demandas urgentes. O plantão judiciário passou temporariamente a operar de forma física, enquanto as equipes técnicas trabalhavam na contenção e recuperação do ambiente.
O TJMT informou que adotou medidas como redefinição de credenciais, restrição de acessos sensíveis e outras ações técnicas de proteção. Até o momento da atualização oficial consultada, o Tribunal informou não ter identificado indícios de uso indevido de dados ou comprometimento dos mecanismos de backup. As investigações, contudo, permanecem em andamento.
O ponto crítico: vulnerabilidade e controle de acesso
Do ponto de vista da segurança da informação, o episódio demonstra como uma alteração aparentemente limitada em um sistema pode se transformar em um vetor de comprometimento quando existem falhas de validação, isolamento ou controle de acesso.
Ambientes judiciais concentram informações altamente sensíveis e dependem de disponibilidade contínua. Por isso, medidas como princípio do menor privilégio, autenticação multifator, segregação de ambientes, validação de arquivos e documentos, monitoramento de alterações e backups isolados são componentes fundamentais de uma arquitetura de defesa.
O próprio TJMT já havia implantado autenticação multifator no acesso ao PJe, adicionando uma camada de proteção mesmo quando uma senha é comprometida.
Resposta a incidentes
Outro aspecto importante é a capacidade de recuperação. Em ataques contra instituições públicas, restaurar sistemas rapidamente sem reintroduzir o comprometimento exige procedimentos previamente testados, backups protegidos, análise forense e validação da infraestrutura antes da retomada.
A indisponibilidade, portanto, não deve ser tratada apenas como um problema operacional. Ela pode representar impacto direto sobre serviços essenciais e sobre a continuidade das atividades institucionais.
Conclusão
O incidente envolvendo o TJMT reforça que a segurança de sistemas críticos depende de várias camadas de proteção. Uma vulnerabilidade introduzida em um componente aparentemente específico pode gerar consequências muito maiores quando o ambiente possui conexões com sistemas essenciais.
A principal lição para organizações públicas e privadas é que prevenção, controle de privilégios, segmentação, monitoramento e capacidade de recuperação precisam funcionar de maneira integrada. Segurança cibernética não significa apenas impedir a invasão, mas também limitar o alcance de um incidente e garantir que a organização consiga recuperar seus serviços com segurança.
Referências bibliográficas
- Convergência Digital. Ataque hacker paralisa sistemas do Tribunal de Justiça do Mato Grosso. Acessar a matéria original
- Tribunal de Justiça de Mato Grosso (TJMT). Nota à imprensa sobre incidente de segurança envolvendo a infraestrutura tecnológica do Tribunal. Acessar a comunicação oficial do TJMT