
content top

Hackers como “candidatos” infiltrados

Hackers como “candidatos” infiltrados

A Nova Fronteira da Ameaça: Hackers Norte-Coreanos como “Candidatos” Infiltrados O phishing evoluiu. Agora, na esteira do trabalho remoto, um ator extraordinariamente organizado — o regime da Coreia do Norte — adota ficções estruturadas, onde profissionais são recrutados a partir de canais legítimos para infiltração corporativa. É a face mais recente da engenharia social: ataques disfarçados de entrevistas de...

Ler Mais
Ataques de phishing e engenharia social

Ataques de phishing e engenharia social

A manipulação objetiva em ataques de phishing: Quando a engenharia social encontra a precisão cirúrgica Phishing não é mais apenas um problema de e-mails genéricos mal escritos com promessas absurdas. A realidade atual da cibersegurança mostra uma evolução dessa tática, em que a manipulação objetiva se tornou a principal engrenagem para o sucesso dos ataques. Isso significa que, cada vez mais, o phishing não apenas engana —...

Ler Mais

Explorando exemplos reais de ataques a sistemas air-gapped

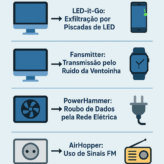
Explorando exemplos reais de ataques a sistemas air-gapped

Sistemas air-gapped são amplamente utilizados em ambientes, onde a segurança da informação é crítica, como em setores militares, laboratórios de pesquisa, instituições financeiras e infraestrutura governamental. Ao manter computadores completamente desconectados da internet e de redes externas, esses ambientes visam proteger dados sensíveis contra ameaças cibernéticas. No entanto, como demonstrado por pesquisas recentes como o...

Ler Mais

Falha crítica do Ivanti utilizada para implantar malware

Falha crítica do Ivanti utilizada para implantar malware

Falha crítica do Ivanti é explorada ativamente para implantar malware TRAILBLAZE e BRUSHFIRE A falha crítica no Ivanti Connect Secure (CVE-2025-22457), um stack-based buffer overflow que permite execução remota de código (RCE), está sendo ativamente explorada para distribuir os malwares TRAILBLAZE e BRUSHFIRE. Segundo a Mandiant, o grupo UNC5221 (ligado à China) está por trás dos ataques, utilizando técnicas...

Ler Mais

Forense Digital com Kali Linux – Parte 1

Forense Digital com Kali Linux – Parte 1

Forense Digital com Kali Linux O Modo Forense do Kali Linux, herdado do BackTrack Linux, é uma funcionalidade essencial para análises forenses digitais. Ele é amplamente utilizado por ser de fácil acesso, rápido de inicializar e já inclui as principais ferramentas forense de código aberto. Quando ativado, o Modo Forense garante a integridade dos dados ao evitar alterações no sistema, seguindo duas práticas...

Ler Mais

Vulnerabilidade FreeType (CVE-2025-27363) com risco de exploração ativa

Vulnerabilidade FreeType (CVE-2025-27363) com risco de exploração ativa

Meta alerta sobre vulnerabilidade FreeType (CVE-2025-27363) com risco de exploração ativa A Meta recentemente alertou sobre uma vulnerabilidade de alta gravidade na biblioteca de renderização de fontes FreeType, identificada como CVE-2025-27363. Essa falha, classificada com uma pontuação CVSS de 8.1, permite a execução remota de código (RCE) ao analisar arquivos de fontes específicos. A vulnerabilidade afeta versões do...

Ler Mais
content top