

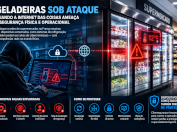
 Geladeiras sob ataque: quando a Internet das Coisas ameaça a segurança física e operacional
A invasão de sistemas de refrigeração de supermercados na França demonstra que equipamentos conectados podem se tornar alvos de ataques com consequências financeiras e operacionais no mundo real.
O risco por trás dos dispositivos...
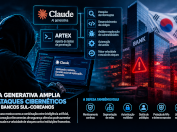 IA generativa amplia capacidade de ataques cibernéticos contra bancos sul-coreanos
A utilização de inteligência artificial generativa por cibercriminosos está deixando de ser uma possibilidade teórica e se tornando um componente real das operações ofensivas. Um caso recente envolvendo instituições financeiras da Coreia do Sul...
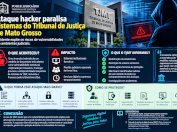 Ataque hacker paralisa sistemas do Tribunal de Justiça de Mato Grosso
Incidente expõe os riscos de vulnerabilidades em ambientes judiciais
O Tribunal de Justiça de Mato Grosso (TJMT) sofreu, em setembro de 2026, um incidente de segurança que provocou a indisponibilidade temporária de sistemas institucionais, incluindo o Processo Judicial...
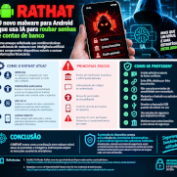 RATHAT: o avanço do malware Android e os riscos para contas bancárias
Análise de cibersegurança | Malware móvel e proteção financeira
A evolução das ameaças para dispositivos móveis demonstra que os criminosos estão buscando formas cada vez mais sofisticadas de explorar smartphones. O RATHAT, malware associado ao sistema...




Campanha de espionagem chinesa com rootkit: quando ameaças estatais se escondem no kernel Nos primeiros dias de 2026, pesquisadores de segurança descobriram uma campanha de ciberespionagem de alta sofisticação atribuída a um grupo de ameaça chinês patrocinado pelo Estado, na qual é utilizado um rootkit de nível de kernel para ocultar malware malicioso em sistemas comprometidos. A técnica representa uma evolução preocupante nas...
Ler Mais