

 Geladeiras sob ataque: quando a Internet das Coisas ameaça a segurança física e operacional
A invasão de sistemas de refrigeração de supermercados na França demonstra que equipamentos conectados podem se tornar alvos de ataques com consequências financeiras e operacionais no mundo real.
O risco por trás dos dispositivos...
 IA generativa amplia capacidade de ataques cibernéticos contra bancos sul-coreanos
A utilização de inteligência artificial generativa por cibercriminosos está deixando de ser uma possibilidade teórica e se tornando um componente real das operações ofensivas. Um caso recente envolvendo instituições financeiras da Coreia do Sul...
 Ataque hacker paralisa sistemas do Tribunal de Justiça de Mato Grosso
Incidente expõe os riscos de vulnerabilidades em ambientes judiciais
O Tribunal de Justiça de Mato Grosso (TJMT) sofreu, em setembro de 2026, um incidente de segurança que provocou a indisponibilidade temporária de sistemas institucionais, incluindo o Processo Judicial...
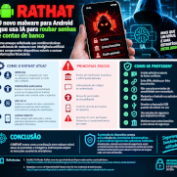 RATHAT: o avanço do malware Android e os riscos para contas bancárias
Análise de cibersegurança | Malware móvel e proteção financeira
A evolução das ameaças para dispositivos móveis demonstra que os criminosos estão buscando formas cada vez mais sofisticadas de explorar smartphones. O RATHAT, malware associado ao sistema...



Contagem regressiva: 343 GB de dados da Under Armour sob ameaça de exposição O grupo de ransomware Everest declarou ter invadido os sistemas da Under Armour, afirmando que exfiltrou 343 gigabytes de dados corporativos e pessoais. A ameaça foi anunciada em seu portal na dark web, onde os criminosos disponibilizaram um prazo de sete dias para que a empresa entre em contato — sob risco de vazarem as informações publicamente. Escopo...
Ler Mais343 GB de dados sob ameaça de exposição
Postado por Gerson Raymond em nov 26, 2025 em BÁSICO, DIVERSOS, EXPLORANDO, NOTÍCIAS |  Comentários desativados em 343 GB de dados sob ameaça de exposição
Hackers ameaçam expor segredos
Postado por Gerson Raymond em nov 25, 2025 em BÁSICO, DIVERSOS, EXPLORANDO, NOTÍCIAS | Comentários desativados em Hackers ameaçam expor segredos
Comentários desativados em Hackers ameaçam expor segredos
Hackers dão ultimato à Petrobras e ameaçam expor segredos estratégicos O grupo de ransomware Everest afirmou ter invadido servidores da Petrobras e de sua parceira SAExploration, publicando na internet uma listagem com 176 GB de dados supostamente exfiltrados — mais de 90 GB referem-se apenas à Petrobras. Entre as informações roubadas, estão dados sísmicos altamente sensíveis: posicionamento de navios, medições de...
Ler MaisGoogle revela três novas famílias de malware
Postado por Gerson Raymond em nov 24, 2025 em BÁSICO, DIVERSOS, EXPLORANDO, NOTÍCIAS | Comentários desativados em Google revela três novas famílias de malware
Comentários desativados em Google revela três novas famílias de malware
Ameaça em evolução: Google revela três novas famílias de malware russas vinculadas ao COLDRIVER A Google Threat Intelligence Group (GTIG) divulgou recentemente uma descoberta alarmante: três novas famílias de malware ligadas ao grupo russo COLDRIVER (também conhecido pelas siglas UNC4057, Star Blizzard e Callisto). Segundo a análise, essas cepas começaram a ser usadas poucos dias após a exposição pública de uma antiga...
Ler MaisSturnus, trojan Android ameaça a privacidade
Postado por Gerson Raymond em nov 23, 2025 em BÁSICO, DIVERSOS, EXPLORANDO, NOTÍCIAS | Comentários desativados em Sturnus, trojan Android ameaça a privacidade
Comentários desativados em Sturnus, trojan Android ameaça a privacidade
Sturnus: o trojan Android que ameaça a privacidade de mensagens criptografadas Pesquisadores de segurança identificaram um novo trojan bancário para Android chamado Sturnus, que representa uma séria ameaça por sua capacidade avançada de espionagem e controle remoto. Segundo as análises, esse malware pode interceptar mensagens de aplicativos com criptografia de ponta a ponta — como WhatsApp, Signal e Telegram — aproveitando-se...
Ler MaisTrojan bancário no WhatsApp
Postado por Gerson Raymond em nov 22, 2025 em BÁSICO, DIVERSOS, EXPLORANDO, NOTÍCIAS | Comentários desativados em Trojan bancário no WhatsApp
Comentários desativados em Trojan bancário no WhatsApp
Malware no WhatsApp mira clientes do Itaú, Caixa e Santander Recentemente, especialistas da Trustwave SpiderLabs identificaram um trojan bancário sofisticado sendo disseminado por meio do WhatsApp, com foco em clientes de grandes bancos no Brasil — especificamente Itaú, Caixa e Santander. Segundo a análise, a ameaça foi batizada de Eternidade Stealer, e sua forma de propagação e funcionamento representam um risco elevado para...
Ler MaisHacker ou sindicato do crime
Postado por Gerson Raymond em nov 21, 2025 em BÁSICO, DIVERSOS, EXPLORANDO, NOTÍCIAS | Comentários desativados em Hacker ou sindicato do crime
Comentários desativados em Hacker ou sindicato do crime
“Não existe hacker. Há sindicatos do crime” — um alerta estratégico para cibersegurança Ao participar do Safra Artificial Intelligence Investment Day, o especialista em contraespionagem e cibersegurança Eric O’Neill, com uma carreira que abrangeu ações de inteligência no FBI, trouxe uma reflexão contundente: a figura do “hacker solitário” pertence ao passado — o presente é dominado por organizações criminosas...
Ler MaisAbuso de túneis da Cloudflare
Postado por Gerson Raymond em nov 20, 2025 em BÁSICO, DIVERSOS, EXPLORANDO, NOTÍCIAS | Comentários desativados em Abuso de túneis da Cloudflare
Comentários desativados em Abuso de túneis da Cloudflare
Abuso de túneis da Cloudflare em nova campanha de malware A crescente sofisticação das cadeias de infecção em ambientes corporativos ganhou mais um capítulo relevante com a identificação da campanha apelidada de Serpentine#Cloud. Nela, atores maliciosos aproveitam o serviço de túneis da Cloudflare — originalmente criado para facilitar a exposição segura de recursos internos à Internet — para distribuir carregadores em...
Ler MaisCategorias

- BÁSICO (733)
- DIVERSOS (791)
- ETHICAL HACKER SÉRIES (5)
- EXPLORANDO (526)
- LEIS (3)
- NOTÍCIAS (738)
- NOVIDADES (203)
- PENTEST ARTIGOS (87)
- SÉRIE METASPLOITABLE (6)
- SOBRE (1)
Diversos
Mini Curso Nmap
O tutorial de Python
Aprendendo com Python
Livros Publicados

ARTIGOS HACKERS
