



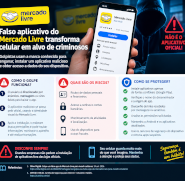
Falso aplicativo do Mercado Livre transforma celular em alvo de criminosos
Golpe explora a confiança em grandes marcas
Criminosos estão utilizando a identidade visual de empresas conhecidas para induzir usuários a instalar aplicativos falsos. O golpe envolvendo um suposto aplicativo do Mercado Livre demonstra uma estratégia recorrente no cibercrime: utilizar uma marca legítima como elemento de confiança para facilitar a instalação de software malicioso.
O problema ultrapassa a simples tentativa de roubo de credenciais. Quando um aplicativo malicioso obtém permissões relevantes no Android, o dispositivo pode se transformar em uma ferramenta para coleta de informações, monitoramento e realização de atividades fraudulentas.
Engenharia social é a porta de entrada
Do ponto de vista de segurança, o ataque combina engenharia social e malware móvel. O criminoso precisa primeiro convencer a vítima de que o aplicativo é legítimo. Para isso, podem ser utilizados anúncios, páginas falsas, mensagens ou outros mecanismos que direcionam o usuário para uma instalação fora do fluxo normal de confiança.
Esse modelo de ataque explora principalmente o comportamento humano. A familiaridade com uma marca conhecida reduz a desconfiança e pode fazer com que o usuário conceda permissões que normalmente recusaria.
O CERT.br recomenda manter sistema e aplicativos atualizados e disponibiliza materiais específicos para prevenção contra golpes e fraudes digitais.
Permissões podem ampliar o impacto
Uma vez instalado, um aplicativo malicioso pode tentar obter acesso a recursos do aparelho que não são necessários para sua função aparente. Dependendo das permissões concedidas e das técnicas utilizadas pelo malware, informações pessoais, credenciais, notificações e dados financeiros podem ficar expostos.
Esse risco é particularmente relevante porque aplicativos legítimos de comércio eletrônico não precisam receber permissões indiscriminadas para funcionar. A solicitação de acessos incompatíveis com a finalidade do aplicativo deve ser considerada um sinal de alerta.
O problema também não é exclusivo de aplicativos que imitam o Mercado Livre. Pesquisas recentes mostram que malwares Android vêm abusando de recursos como Serviços de Acessibilidade, sobreposição de telas e controle remoto para capturar informações e realizar ações no dispositivo.
Como reduzir o risco
Para diminuir a possibilidade de infecção, o usuário deve:
- instalar aplicativos somente de fontes confiáveis;
- verificar cuidadosamente o desenvolvedor e a origem do aplicativo;
- evitar instalações recebidas por links de mensagens ou anúncios suspeitos;
- analisar as permissões solicitadas;
- manter Android e aplicativos atualizados;
- utilizar mecanismos de proteção disponíveis no dispositivo;
- remover imediatamente aplicativos suspeitos;
- monitorar contas bancárias e cartões após uma possível infecção.
Também é importante desconfiar de mensagens que utilizem urgência, descontos excepcionais, supostos problemas na conta ou necessidade de atualização imediata como justificativa para instalar um aplicativo.
Conclusão
O golpe do falso aplicativo evidencia que a identidade de uma grande empresa pode ser utilizada como arma de engenharia social. Para o usuário, o perigo não está apenas em fornecer uma senha: a instalação de um aplicativo malicioso pode entregar ao criminoso uma posição privilegiada dentro do próprio dispositivo.
A principal defesa continua sendo a combinação de comportamento seguro, atualização constante e controle rigoroso das permissões concedidas aos aplicativos. Em um cenário no qual o celular concentra informações bancárias, pessoais e profissionais, tratar qualquer instalação desconhecida como um potencial incidente de segurança é uma medida simples, mas extremamente eficaz.
Referências bibliográficas
- Olhar Digital. Golpe usa falso app do Mercado Livre para invadir celulares. 14 set.
Acessar a matéria original -
CERT.br / NIC.br. Cartilha de Segurança para Internet – Celulares e Tablets. Material com recomendações para proteção de dispositivos móveis, aplicativos e dados.
Acessar a Cartilha do CERT.br