



Brasil sob pressão: quase 500 mil ataques DDoS reforçam alerta para a infraestrutura digital
O volume de ataques registrados no primeiro semestre de 2026 evidencia a necessidade de fortalecer a disponibilidade e a resiliência dos serviços conectados no país.
O avanço dos ataques de negação de serviço
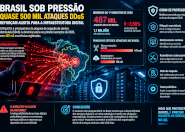
O Brasil permanece como um dos principais alvos de ataques cibernéticos na América Latina. Segundo reportagem da CNN Brasil, baseada em levantamento da NETSCOUT, o país registrou 487 mil ataques de negação de serviço distribuída (DDoS) entre janeiro e junho de 2026, dentro de aproximadamente 1,1 milhão de ocorrências identificadas na região. O número representa um aumento de 3,56% em relação ao semestre anterior.
Os ataques DDoS consistem em sobrecarregar sites, servidores ou redes com grandes volumes de tráfego malicioso, dificultando ou impedindo o acesso de usuários legítimos. Diferentemente de uma invasão destinada ao roubo de informações, o objetivo principal costuma ser comprometer a disponibilidade dos serviços.
Setores estratégicos estão entre os mais afetados
De acordo com os dados divulgados, as operadoras de telecomunicações sem fio lideraram os setores atingidos no Brasil, com mais de 141 mil ataques. Serviços de hospedagem e infraestrutura de computação também foram impactados, com aproximadamente 50 mil ocorrências.
Esses números demonstram que a indisponibilidade de serviços digitais pode afetar muito mais do que páginas na internet. Sistemas financeiros, plataformas de comércio eletrônico, serviços públicos e empresas dependentes de conectividade podem sofrer interrupções, prejuízos financeiros e danos à reputação.
Outro aspecto preocupante é a evolução das técnicas utilizadas pelos atacantes. Ataques de curta duração e mudanças rápidas nos métodos de sobrecarga dificultam a detecção e exigem mecanismos de defesa capazes de reagir em tempo real.
Na perspectiva de um analista de cibersegurança, a prevenção deve combinar tecnologia, monitoramento e planejamento de resposta a incidentes. Entre as principais medidas estão:
-
Mitigação especializada de DDoS: utilizar serviços capazes de filtrar tráfego malicioso antes que ele alcance a infraestrutura.
-
Monitoramento contínuo: identificar picos anormais de tráfego e alterações nos padrões de acesso.
-
Redundância e distribuição de carga: reduzir a dependência de um único servidor ou ponto de conexão.
-
Plano de resposta: estabelecer procedimentos para conter ataques e restabelecer serviços rapidamente.
-
Testes periódicos: avaliar a capacidade de suportar sobrecargas e verificar a eficácia dos mecanismos de proteção.
A colaboração entre provedores de internet, equipes de segurança e empresas especializadas também é essencial para detectar ameaças e acelerar a mitigação.
Conclusão
O registro de quase meio milhão de ataques DDoS contra alvos brasileiros em apenas seis meses evidencia a dimensão do desafio enfrentado pela infraestrutura digital nacional. O problema não se resume à quantidade de ocorrências, mas também à velocidade e à capacidade de adaptação das operações maliciosas.
A disponibilidade dos serviços deve ser tratada como um componente estratégico da cibersegurança. Investir em mitigação especializada, monitoramento contínuo e planos de contingência permite reduzir impactos e aumentar a resiliência das organizações diante de ataques cada vez mais dinâmicos.
Referências bibliográficas
- CNN Brasil. Quase 500 mil ataques hackers: Brasil é o principal alvo na América Latina.
Acessar a reportagem da CNN Brasil. - TI Inside. Brasil registra mais de 487 mil ataques DDoS no primeiro semestre de 2026.
Acessar a análise publicada pela TI Inside.