



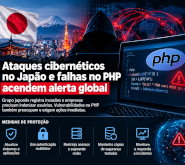
Ataques cibernéticos no Japão e falhas no PHP: um alerta para a segurança digital
Ameaças digitais ampliam os riscos para empresas e usuários
O aumento dos ataques cibernéticos no Japão e a exploração de vulnerabilidades críticas no PHP evidenciam como falhas em tecnologias amplamente utilizadas podem gerar impactos internacionais. Segundo a Convergência Digital, o grupo GMO Internet informou que compensará clientes afetados por acessos não autorizados em seu serviço de negociação cambial. A empresa também relatou uma exigência de resgate, que afirmou não pretender pagar.
Riscos e impactos
O episódio reforça que incidentes cibernéticos podem ultrapassar o ambiente técnico e provocar perdas financeiras, interrupções de serviços, exposição de informações e danos à reputação. Paralelamente, vulnerabilidades no PHP motivaram alertas e medidas preventivas em diferentes países, incluindo a suspensão temporária de alguns serviços para reduzir a exposição.
A inteligência artificial também amplia o desafio: pode auxiliar tanto na identificação de falhas por equipes de defesa quanto na automatização de atividades maliciosas. Por isso, organizações precisam adotar uma postura preventiva, em vez de depender exclusivamente de ações após um incidente.
Medidas de proteção
As equipes de TI devem inventariar aplicações e servidores que utilizam PHP, instalar as correções de segurança oficiais, eliminar versões sem suporte e restringir temporariamente o acesso a sistemas vulneráveis quando a atualização imediata não for possível. Também são essenciais autenticação multifator, segmentação de redes, monitoramento de acessos, cópias de segurança testadas e um plano de resposta a incidentes.
Conclusão
Os casos demonstram que a segurança digital exige atualização contínua, monitoramento e cooperação entre empresas, desenvolvedores e autoridades. A prevenção reduz a probabilidade de invasões e limita seus efeitos, enquanto uma resposta rápida ajuda a proteger dados, manter serviços essenciais e preservar a confiança dos usuários.
Referências bibliográficas
- Convergência Digital. Hackers ameaçam Internet no Japão; e onda de ataques PHP obriga empresas a indenizarem usuários.
https://convergenciadigital.com.br/internet/hackers-ameacam-internet-no-japao-e-onda-de-ataques-php-obriga-empresas-a-indenizarem-usuarios/ - Ministério da Gestão e da Inovação em Serviços Públicos. PEN orienta órgãos sobre vulnerabilidades no PHP.
https://www.gov.br/gestao/pt-br/assuntos/gestaoeinovacao/informacoes-sistemas-e-servicos-de-gestao/processo-eletronico-nacional/noticias/comunicados/pen-orienta-orgaos-sobre-vulnerabilidades-no-php/