



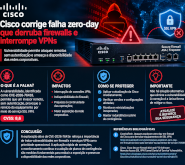
Cisco corrige falha zero-day que derruba firewalls e interrompe VPNs
Vulnerabilidade permite ataques remotos sem autenticação e ameaça a disponibilidade das redes corporativas.
Uma vulnerabilidade zero-day nos equipamentos Cisco Secure Firewall ASA e Firepower Threat Defense (FTD) está sendo explorada em ataques reais. Identificada como CVE-2026-76418, a falha recebeu pontuação 8,6 no CVSS e pode permitir que um invasor remoto, sem autenticação, provoque o reinício inesperado do equipamento, causando uma condição de negação de serviço (DoS). O problema está relacionado ao serviço de acesso remoto SSL VPN e a determinadas configurações de autenticação secundária.
Impactos para as organizações
A exploração pode interromper conexões VPN utilizadas por funcionários, equipes técnicas e unidades remotas, prejudicando operações que dependem de acesso seguro à infraestrutura corporativa. Em ambientes sem redundância, a indisponibilidade do firewall pode ampliar os efeitos do incidente e comprometer a continuidade dos negócios.
O caso também demonstra que dispositivos de segurança expostos à internet podem se tornar alvos prioritários, mesmo quando não há roubo de credenciais. A exploração de uma falha desse tipo pode ser suficiente para interromper serviços essenciais.
Recomendações de segurança
A Cisco disponibilizou atualizações para corrigir a vulnerabilidade e informa que não há solução alternativa que elimine o problema. Administradores devem verificar as versões instaladas, identificar configurações afetadas e aplicar imediatamente a atualização indicada para cada produto. Também é recomendável monitorar reinicializações inesperadas, revisar registros de conexão e manter mecanismos de redundância para reduzir o impacto de interrupções.
Conclusão
A exploração ativa da CVE-2026-76418 reforça a importância de tratar vulnerabilidades em firewalls e serviços VPN como prioridade operacional. A aplicação rápida de correções, o monitoramento contínuo e a adoção de planos de contingência são medidas fundamentais para reduzir a exposição e preservar a disponibilidade das redes corporativas.
Referências bibliográficas
- CaveiraTech. Ataques exploram zero-day em firewall da Cisco para derrubar equipamentos de SSL VPN.
https://caveiratech.com/post/ataques-exploram-zero-day-em-firewall-da-cisco-para-derrubar-equipamentos-de-ssl-vpn-7590898 - Cisco. Cisco Secure Firewall ASA and FTD Software Remote Access SSL VPN Tunnel Denial of Service Vulnerability.
https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-asaftd-tunnel-dos-s6mgkb75