



Sites do governo brasileiro comprometidos: o risco da distribuição de malware
Análise de cibersegurança | Segurança de infraestrutura pública
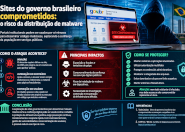
A exploração de sites institucionais para disseminar malware representa uma ameaça que ultrapassa os limites de um ataque convencional. Quando páginas associadas a órgãos públicos são comprometidas, a credibilidade dessas plataformas pode ser utilizada para induzir cidadãos a acessar conteúdos maliciosos.
Para profissionais de segurança da informação, esse cenário reforça a importância de proteger não apenas os dados armazenados nos servidores, mas também a integridade do conteúdo apresentado aos visitantes.
Como um site comprometido pode distribuir malware
Em ataques desse tipo, o invasor pode explorar falhas no CMS, em plugins, em bibliotecas desatualizadas ou em credenciais administrativas expostas. Após obter acesso, ele pode alterar páginas, inserir scripts maliciosos ou redirecionar visitantes para conteúdos fraudulentos.
Uma das possibilidades é o chamado watering hole, no qual usuários são expostos a ameaças ao visitar sites legítimos que foram previamente comprometidos. A infecção, entretanto, depende das técnicas utilizadas pelo atacante e das condições de segurança do dispositivo da vítima.
Impactos para cidadãos e órgãos públicos
O comprometimento de portais governamentais pode provocar diferentes consequências:
-
Exposição de cidadãos a páginas maliciosas e tentativas de fraude.
-
Comprometimento da confiança nos serviços digitais públicos.
-
Risco de instalação de malware em dispositivos desprotegidos.
-
Necessidade de investigação, contenção e recuperação da infraestrutura afetada.
É importante distinguir a invasão de um site da confirmação de que todos os seus visitantes foram infectados. A presença de conteúdo malicioso não significa, por si só, que houve comprometimento generalizado dos dispositivos.
Medidas de prevenção e resposta
Administradores de sistemas públicos devem adotar uma abordagem de defesa em profundidade, incluindo atualização contínua de aplicações, correção de vulnerabilidades, autenticação multifator, proteção das credenciais administrativas e monitoramento da integridade dos arquivos.
Em caso de comprometimento, a prioridade deve ser isolar os componentes afetados, preservar evidências, identificar a origem da invasão, remover os códigos maliciosos e validar a segurança do ambiente antes de restabelecer os serviços.
Para os cidadãos, a recomendação é evitar downloads sugeridos por pop-ups, anúncios ou páginas suspeitas, manter o sistema atualizado e desconfiar de solicitações inesperadas de instalação de programas.
Conclusão
O uso de sites governamentais comprometidos para disseminar malware demonstra como a confiança digital pode ser explorada por criminosos. A segurança de um portal público não depende apenas de sua disponibilidade, mas também da integridade do conteúdo entregue à população.
A proteção da infraestrutura digital exige prevenção contínua, monitoramento e capacidade de resposta rápida. Ao combinar controles técnicos, gestão de vulnerabilidades e conscientização dos usuários, os órgãos públicos podem reduzir o risco de transformar seus próprios serviços em vetores de ataques cibernéticos.
Referência bibliográfica
- TudoCelular. Sites do governo brasileiro são comprometidos e começam a espalhar vírus. Acessar a matéria original